


الهجمات السيبرانية المتطورة على البنية التحتية الحيوية: كيف تحمي المؤسسات استمرارية التشغيل؟
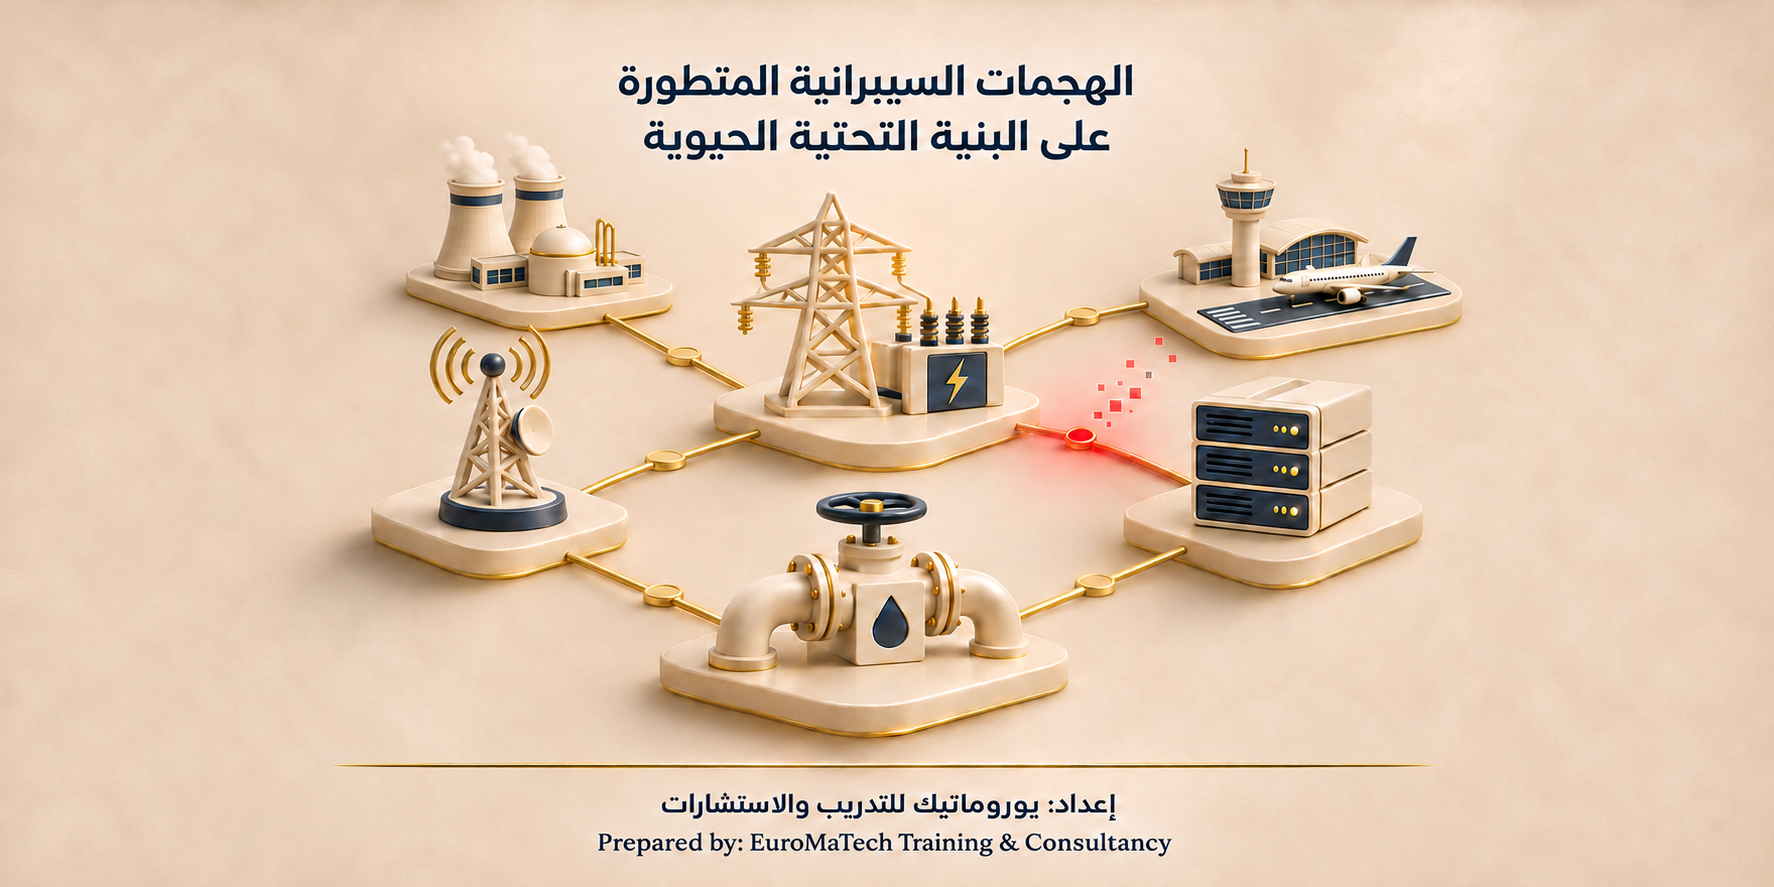
حين يمتد أثر الاختراق من البيانات إلى الطاقة والمياه والنقل والخدمات الأساسية
قد يبدأ الحادث بحساب دعم فني، أو بوابة اتصال قديمة، أو جهاز لم يظهر في قائمة الأصول. لكن أثره داخل البنية التحتية الحيوية قد يتجاوز فقدان البيانات إلى اضطراب خدمة يعتمد عليها الناس والمؤسسات. لذلك تحتاج مواجهة الهجمات السيبرانية المتطورة إلى فهم ما يمكن أن يتوقف، ومن يملك قرار التدخل، وكيف تستعاد الخدمة بأمان.
وتشمل البنية التحتية الحيوية منظومات تؤدي وظائف أساسية، مثل الطاقة والمياه والنقل والاتصالات. تختلف تفاصيلها من قطاع إلى آخر، لكن السؤال المشترك واحد: كيف نمنع حادثا رقميا من التحول إلى أزمة تشغيلية؟ تقدم هذه المقالة قراءة للتهديدات ودليلا إداريا للاستعداد، مع سيناريو افتراضي للنقاش بين فرق الأمن والتشغيل.
الخلاصة العملية
احصر الأنظمة والاتصالات التي تعتمد عليها الخدمة، واضبط وصول الموظفين والموردين، وافصل المسارات غير الضرورية، ثم اختبر الاستجابة والتعافي بالتنسيق مع التشغيل. نجاح الحماية يقاس باستمرار الخدمة وسلامة استعادتها، إلى جانب اكتشاف الاختراق.
لماذا أصبح الخطر أقرب إلى التشغيل؟
رصد المركز الوطني للأمن السيبراني البريطاني NCSC زيادة في استهداف أنظمة التشغيل عبر قطاعات متعددة، مع بعض الاضطرابات الفعلية المحدودة. وحذر من افتراض أن هذه الأنظمة غير متاحة من الإنترنت دون التحقق؛ فقد تفتح الإعدادات الخاطئة أو الاتصالات القديمة أو الأجهزة غير المدارة مسارات غير مقصودة.
وفي قطاع المياه، نبهت وكالة CISA إلى استهداف وحدات التحكم المكشوفة وتعطل قدرة بعض المشغلين على الوصول إليها، مع اللجوء إلى تشغيل يدوي ممتد في بعض الحالات. وأشارت إلى اتصالات خلوية أضافها مشغلون أو موردون ولم تكن دائما موثقة ضمن المراجعات المعتادة. لا يعني ذلك أن كل منشأة تواجه السيناريو نفسه، لكنه يوضح أهمية التحقق من الاتصالات الفعلية.
وتشير قراءة ENISA لمشهد التهديدات إلى استمرار أثر برمجيات الفدية في المدى القصير، وإلى دور الاعتماد المتبادل بين الخدمات الرقمية في توسيع نطاق التعرض. وتعكس هذه النتائج سياق التقرير الأوروبي وفترة الرصد التي يغطيها، ولا تمثل قياسا مباشرا لمعدل الهجمات في منطقتنا.
تطور الهجوم لا يعني بالضرورة تعقيد نقطة البداية. يمكن لجهة منظمة أن تستغل ضعفا مألوفا ثم تستخدم الوصول بحذر وعلى مراحل. كما يمكن لهجوم أقل تعقيدا أن يحدث ضررا كبيرا إذا وصل إلى وظيفة حساسة؛ لذا لا ينبغي ترتيب الأولويات بحسب شهرة المهاجم وحدها.
كيف تبدو الهجمات المتطورة؟
الوجود الخفي قبل التعطيل
قد تسعى التهديدات المستمرة المتقدمة (APT) إلى الاحتفاظ بوصول طويل الأمد لخدمة أهداف محددة. وفي التحذير المشترك بشأن Volt Typhoon، أكدت الجهات المشاركة اختراق بيئات تقنية معلومات لدى مؤسسات بنية تحتية، وقيّمت أن النشاط يستهدف التمركز تمهيدا لاحتمال تعطيل وظائف تشغيلية. هذا تقييم منسوب للجهات المصدرة، وليس إثباتا لوقوع تعطيل شامل.
استخدام الأدوات المشروعة بصورة غير مشروعة
يوضح التحذير نفسه أسلوب استخدام أدوات النظام الأصلية (Living off the Land)، حيث يستغل المهاجم أدوات متاحة داخل البيئة بدلا من الاعتماد دائما على برنامج خبيث واضح. لذلك تصبح متابعة سياق النشاط مهمة: من استخدم الحساب، وفي أي وقت، وعلى أي نظام، وهل يتفق ذلك مع مهمة معتمدة؟
الضغط على استمرارية الأعمال
لا يشترط أن يصل المهاجم إلى جهاز تحكم حتى تتأثر الخدمة. فقد يؤدي تعطل أنظمة مساندة، مثل إدارة العمل أو الاتصال أو خدمات الموردين، إلى تقييد التشغيل. ومن هنا يفيد تحليل الاعتماد بين الوظائف، بدلا من حصر التقييم في حماية كل جهاز منفرد.
وتحتاج ادعاءات الهجمات المدعومة بالذكاء الاصطناعي إلى التحقق مثل غيرها. فالتوقع بزيادة استخدامه لدعم النشاط الخبيث لا يثبت أن كل حادث يعتمد عليه أو أنه مستقل بالكامل عن البشر. تبقى الأولوية للأدلة والسلوك المرصود وأثر الحادث.
الذكاء الاصطناعي الهجومي والدفاعي: كيف تتغير معادلة الحماية؟
يشير الذكاء الاصطناعي الهجومي (Offensive AI) هنا إلى توظيفه لدعم نشاط سيبراني ضار، بينما يستخدم الذكاء الاصطناعي الدفاعي (Defensive AI) لمساعدة فرق الأمن على اكتشاف التهديدات وفهمها والاستجابة لها. وفي البنية التحتية الحيوية، تبرز أهمية التمييز بين سرعة التحليل وصلاحية اتخاذ إجراء يؤثر في الخدمة.
الجانب الهجومي: خداع أكثر إقناعا وعمليات أسرع
يوثق المركز الكندي للأمن السيبراني استخدام الذكاء الاصطناعي لصياغة رسائل تصيد مخصصة ومقنعة على نطاق واسع. وهذا يجعل سلامة اللغة أو المظهر المهني للرسالة مؤشرا غير كاف للثقة بها. وقد تستهدف هذه الرسائل موظفا أو موردا يملك وصولا مشروعا إلى أنظمة المؤسسة.
ويطرح تقييم NCSC حول الذكاء الاصطناعي والاختراق السيبراني احتمالات لتسارع اكتشاف نقاط الضعف وزيادة حجم العمليات المدعومة بهذه الأدوات. هذه تقديرات وسيناريوهات مستقبلية، ولا تعني أن جميع الهجمات الحالية مؤتمتة بالكامل أو أن كل اختراق للبنية التحتية يستخدم الذكاء الاصطناعي.
الجانب الدفاعي: تحويل البيانات إلى تنبيهات قابلة للتحقق
توضح إرشادات المركز الأسترالي للأمن السيبراني حول الذكاء الاصطناعي الدفاعي أنه يمكن أن يدعم تحليل السجلات، وربط الإشارات المتفرقة، وترتيب التنبيهات بحسب الأولوية، وتلخيص المعلومات للمحلل. ويمكن لتحليل السلوك أن يساعد في رصد نشاط غير معتاد، لكن فائدته تعتمد على جودة البيانات وسياق البيئة والتحقق من النتائج.
في أنظمة OT: من يملك قرار التنفيذ؟
توصي الإرشادات نفسها بمراجعة التوصيات التي تمس سلامة التشغيل أو توافر الخدمة مع مختصي التشغيل والهندسة والسلامة. وتقصر الإجراءات المستقلة على نطاق محدد ومعتمد وقابل للتراجع، مع تسجيل ما نفذته الأداة. كما ينبغي حماية المعلومات الحساسة، وضبط الصلاحيات، واختبار الأداء؛ فقد تنتج النماذج استنتاجات مضللة أو تتأثر بمدخلات خبيثة.
مثال توضيحي افتراضي: إذا رصدت أداة دفاعية دخولا غير معتاد إلى نظام مساند في مطار، يمكنها جمع السجلات وإبراز سبب الاشتباه للمحلل. أما تعطيل حساب تشغيلي أو فصل نظام تعتمد عليه الخدمة، فيخضع لخطة الاستجابة وتقييم أثر القرار وصلاحيات الفريق المعني.
والسؤال الإداري المفيد هو: هل حسنت الأداة دقة القرار ووقت التحقق دون إحداث أثر تشغيلي غير مقبول؟ هذا معيار عملي لتقييم التطبيق، إلى جانب جاهزية الفريق للعمل عند تعطل الأداة.
لماذا تختلف حماية الأنظمة التشغيلية؟
تركز تقنية المعلومات (IT) على معالجة المعلومات وخدماتها، بينما تشمل التقنية التشغيلية (OT) أنظمة تراقب البيئة المادية أو تتحكم فيها. ومن أمثلتها أنظمة التحكم الصناعي (ICS) المستخدمة في العمليات الصناعية والمرافق.
ويؤكد دليل NIST لأمن التقنية التشغيلية ضرورة مراعاة الأداء والموثوقية والسلامة عند اختيار وسائل الحماية. لهذا لا تنقل إجراءات بيئة المكاتب إلى المعدات التشغيلية بصورة آلية؛ فقد يتطلب التحديث أو إعادة التشغيل أو الفحص تنسيقا هندسيا واختبار توافق ونافذة عمل معتمدة.
السؤال ليس فقط: هل هذا الإجراء يعالج الثغرة؟ بل أيضا: ما أثر تطبيقه على العملية؟ وإذا تعذر تنفيذه مباشرة، فما الضابط المؤقت المقبول، ومن يوافق عليه، ومتى تعاد مراجعته؟ بهذه الأسئلة تصبح المخاطر السيبرانية جزءا من القرار التشغيلي.
قاعدة مهمة
سرعة الاحتواء لا تعني فصل المعدات عشوائيا. يجب أن تراعي القرارات حالة العملية ومتطلبات السلامة وخطة الاستجابة المعتمدة، بمشاركة المختصين بالتشغيل والأمن.
أولويات الحماية قبل وقوع الحادث
اعرف الأصول والمسارات التي تؤثر في الخدمة
ابدأ بخريطة تربط الخدمة الأساسية بأنظمتها واتصالاتها ومسؤوليها. راجع الأجهزة القديمة، وبوابات الاتصال، ووصول الموردين، وأي اتصال مؤقت بقي بعد انتهاء الصيانة. قيمة الجرد تظهر عندما يساعد الفريق على تحديد ما يجب حمايته أو عزله، لا عندما يكتفي بعد الأجهزة.
اضبط الوصول وحدد نطاقه
توصي إرشادات NCSC بحسابات إدارية مميزة، واستبدال بيانات الدخول الافتراضية، وتعزيز التحقق حيث تدعمه الأنظمة، وفصل الشبكات بحسب وظيفتها للحد من أثر الاختراق. وفي تطبيق ذلك، ينبغي أن يرتبط وصول المورد بمهمة محددة ومسؤول معروف، مع مراجعة الحاجة إليه بعد انتهاء العمل.
راقب التغيرات التي تستحق التحقيق
تشمل المؤشرات المقترحة للمراجعة اتصالا من مسار غير متوقع، أو استخدام حساب خارج نافذة عمله، أو تغيرا غير معتمد في الإعدادات. هذه الإشارات لا تثبت الهجوم منفردة؛ تقارن بأعمال الصيانة المصرح بها وبحالة العملية قبل الاستنتاج. ويفيد التنسيق بين المحلل الأمني والمهندس في تفسير ما قد يبدو طبيعيا لأحدهما وغير معتاد للآخر.
اختبر الاستعادة قبل الحاجة إليها
تؤكد الإرشادات البريطانية أهمية نسخ قابلة للاختبار تشمل إعدادات الأنظمة وبيانات الهندسة ومنطق التحكم. أما اختبار المؤسسة فينبغي أن يوضح ما الذي يمكن استعادته فعلا، وما المتطلبات التي قد تعطل العودة، مثل وسيلة الوصول أو توفر المختص أو توافق النسخة مع المعدات.
وتدعم برامج الأمن السيبراني ونظم المعلومات بناء هذه القدرات، خاصة عندما ترتبط بالتطبيق داخل بيئة المؤسسة وبالتعاون بين فرق التقنية والتشغيل.
تكامل الفرق السيبرانية: من اختبار الدفاعات إلى الاستجابة للحوادث
تحتاج حماية البنية التحتية الحيوية إلى أدوار متكاملة تختبر الجاهزية وتراقب التهديدات وتدير الحوادث. وتختلف مسؤوليات الفرق الحمراء والزرقاء والبنفسجية عن مسؤولية فريق الاستجابة للحوادث؛ فلا يصح اعتبارها مسميات مترادفة، ولا يلزم أن تكون جميعها إدارات مستقلة.
الفريق الأحمر — Red Team: اختبار الدفاعات بتفويض واضح
بحسب تعريف NIST للفريق الأحمر، يحاكي الفريق قدرات الخصم ضمن نشاط مصرح به لتقييم الوضع الأمني. هدفه كشف الفجوات وإظهار ما تستطيع الدفاعات اكتشافه واحتواءه. وفي المنشآت الحيوية، ينبغي أن يحدد التكليف نطاق الاختبار وحدوده وشروط إيقافه بالتنسيق مع مسؤولي التشغيل.
الفريق الأزرق — Blue Team: المراقبة والدفاع والتحسين
يتولى الجانب الدفاعي مراقبة النشاط وتحليل التنبيهات والتحقق من الاشتباه وتحسين الضوابط. ويتعاون مع التشغيل لفهم السلوك المعتاد والتمييز بين التغيير المشروع والنشاط غير المصرح به. وقد يشارك أفراده في الاستجابة للحوادث، بحسب الهيكل والصلاحيات المعتمدة في المؤسسة.
الفريق البنفسجي — Purple Team: تحويل الاختبار إلى تعلم مشترك
يمثل نهجا للتعاون بين الأحمر والأزرق، وقد ينفذ عبر تمارين مشتركة دون إنشاء فريق دائم. وتوضح ممارسات مايكروسوفت في التمارين البنفسجية كيف يساعد تبادل المعلومات والتعاون المباشر على تحسين الكشف والاستجابة. عمليا، يناقش المشاركون ما ظهر في السجلات، وما لم تلتقطه التنبيهات، ثم يحسنون الضوابط ويتحققون من أثر التحسين.
فريق الاستجابة للحوادث — CSIRT: تنسيق التعامل مع الحادث الفعلي
يتولى التحقيق وتنسيق الاحتواء والمعالجة والتعافي وفق الخطة المعتمدة. ويوصي دليل الاستجابة المشترك لبيئات IT وOT الصادر عن السلامة العامة الكندية بإشراك الخبرات التقنية والتشغيلية وتحديد قائد ومسار للتصعيد. وقد يضم الفريق ممثلين من الدفاع السيبراني والهندسة ومالكي الأنظمة والموردين بحسب طبيعة الحادث.
كيف تتكامل الأدوار؟ يختبر الأحمر قدرة المؤسسة على مواجهة سيناريو محدد، ويراقب الأزرق ويحلل، وتساعد الممارسة البنفسجية على معالجة فجوات الكشف. وعند وقوع حادث فعلي، يعمل فريق الاستجابة ضمن قيادة واضحة بالتنسيق مع التشغيل والسلامة. وفي البيئات الحساسة، يمكن البدء بتمرين مكتبي أو بيئة اختبار ممثلة قبل اعتماد أي اختبار يمس الأنظمة الفعلية.
عند الاشتباه: قرار منضبط يحمي الخدمة
يربط دليل NIST للاستجابة للحوادث الاستعداد والكشف والاستجابة والتعافي بإدارة المخاطر بصورة مستمرة. وعمليا، يحتاج الفريق قبل الحادث إلى معرفة من يقود الاستجابة، وكيف يحدد الأثر، ومن يعتمد القرارات التي تمس الخدمة.
كما توصي إرشادات CISA وشركائها لعزل الأنظمة الحيوية بتحديد الأصول والاتصالات، وإعداد نقاط فصل وخطط عزل متدرجة واختبارها. الفكرة هي امتلاك خيار مدروس للحد من انتشار الحادث مع المحافظة على الوظائف الأساسية الممكنة، وليس اتخاذ قرار شامل لا تعرف تبعاته.
- تحقق من الأثر: ما الذي تغير في التشغيل؟ وما المعلومات التي تأكدت مقابل ما يزال افتراضا؟
- فعّل قيادة مشتركة: اجمع الأمن والتشغيل والسلامة والدعم المعني ضمن مسار قرار معروف.
- احتو وفق الخطة: اختر الإجراء المناسب للنطاق المتأثر بعد تقييم أثره التشغيلي.
- احفظ الأدلة المتاحة: وثق التوقيت والقرارات والتغيرات بما لا يؤخر إجراءات السلامة العاجلة.
- استعد ثم تحقق: لا تكتف بعودة الاتصال؛ تحقق من سلامة الوظيفة والإعدادات قبل إعادة الخدمة كاملة.
ويستحسن أن تميز رسائل الحالة بين الحادث المؤكد، والاشتباه الجاري فحصه، والأثر على المستفيدين. المعلومات الدقيقة المتاحة أفضل من طمأنة غير موثقة أو وصف تقني لا يساعد صاحب القرار.
سيناريو تدريبي: اتصال غير متوقع
السيناريو التالي افتراضي لأغراض التدريب، ولا يصف حادثة فعلية. تلاحظ منشأة خدمية استخدام حساب دعم في وقت غير معتاد، بالتزامن مع اختلاف بين قراءة على شاشة المراقبة ومعلومة يرفعها فريق الموقع. لم يتأكد بعد وجود اختراق، وقد يكون السبب عملا غير موثق أو خللا فنيا.
القرار الأول: هل توجد مشكلة سلامة أو تشغيل؟
يتحقق مسؤول التشغيل من الحالة عبر الوسائل المعتمدة، بينما يراجع فريق الأمن سجل الدخول ونطاق النشاط. يتواصل الفريق مع مسؤول المورد عبر قناة معروفة، دون الاعتماد على رسالة صادرة من الحساب محل الاشتباه. المطلوب تحديد ما نعرفه قبل اختيار إجراء قد يؤثر في الخدمة.
القرار الثاني: ما أضيق إجراء احتواء مناسب؟
إذا اتضح أن الجلسة غير مصرح بها، يناقش الفريق تقييد مسار الدعم المعني وفق خطة الاستجابة، مع التأكد من عدم قطع اتصال ضروري لوظيفة حرجة دون بديل. يوثق صاحب القرار مبرراته والأثر المتوقع وخطة متابعة التشغيل بعد الإجراء.
القرار الثالث: متى نعود إلى الوضع المعتاد؟
لا تنتهي المراجعة بانتهاء الجلسة. يفحص المختصون التغيرات التي ربما حدثت، ويتحققون من الحسابات والإعدادات والقدرة على المراقبة. وبعد معالجة السبب واختبار الوضع الآمن، يعتمد المسؤولون إعادة الوصول الضروري بشروط واضحة.
وفي ختام التمرين، يسأل الفريق: هل عرفنا صاحب الحساب بسرعة؟ هل كانت بيانات الاتصال بالمورد متاحة؟ هل استطعنا تحديد أثر الفصل؟ وهل عرف كل مشارك حدود صلاحيته؟ الإجابات تكشف فجوات عملية يمكن علاجها قبل الحادث الحقيقي.
ما الذي يجب أن تسأل عنه الإدارة؟
تبدأ مسؤولية القيادة بتحديد الخدمة التي لا تحتمل الانقطاع، وربط الاستثمار الأمني بأثرها. وتساعد ممارسات إدارة المخاطر والحوكمة والامتثال على تحويل هذا الفهم إلى مسؤوليات ومتابعة قابلة للمساءلة.
- ما الخدمات الأكثر حساسية، وما الحد المقبول لتراجعها؟
- هل نعرف جميع الجهات التي تستطيع الوصول إلى الأنظمة التشغيلية؟
- ما الدليل على نجاح آخر اختبار لاستعادة خدمة مهمة؟
- هل جربنا التنسيق بين الأمن والتشغيل والموردين خارج الظروف المعتادة؟
- ما الفجوات المفتوحة، ومن يملك معالجتها، وما الضوابط المؤقتة؟
ويمكن بناء لوحة متابعة مختصرة تعرض زمن تقييم البلاغ، وجاهزية مسار العمل البديل، ونتائج اختبارات الاستعادة، وحالة مراجعة وصول الموردين. لا تستخدم هذه المؤشرات بمعزل عن سياق الخدمة؛ فقد يبدو التعافي سريعا بينما تظل وظيفة أساسية غير مستقرة.
حماية البنية التحتية تبدأ قبل الإنذار
تحتاج مواجهة الهجمات السيبرانية المتطورة على البنية التحتية الحيوية إلى معرفة دقيقة بالبيئة، وحدود واضحة للوصول، وقدرة مشتركة على اتخاذ القرار. الأدوات مهمة، لكن قيمتها ترتبط بفريق يفهم العملية ويعرف متى يتدخل وكيف يتحقق من النتيجة.
المؤسسة الأكثر استعدادا تستطيع أن تحدد أثر الاشتباه، وتحتوي المشكلة وفق خطة، وتستعيد الخدمة بأمان، ثم تعالج ما كشفه الحادث. هذه القدرة التشغيلية هي الاختبار الحقيقي للمرونة السيبرانية.
أسئلة شائعة عن حماية البنية التحتية الحيوية
هل كل هجوم على البنية التحتية يعد هجوما متقدما؟
لا. مستوى تعقيد الهجوم يختلف عن حجم أثره. قد يسبب استغلال ضعف بسيط اضطرابا كبيرا، بينما يعتمد هجوم متقدم على التخفي والاستمرارية والتنسيق بين مراحل متعددة.
هل انفصال شبكة التشغيل عن شبكة المكاتب يكفي؟
الفصل يقلل بعض المخاطر، لكنه يحتاج إلى التحقق من الاتصالات الفعلية ووصول الموردين والأجهزة الإضافية. وجود فصل في المخطط لا يثبت أن كل المسارات مطبقة كما هو متوقع.
لماذا لا تطبق التحديثات على أنظمة OT مباشرة دائما؟
لأن بعض التغيرات تتطلب اختبار توافق وتنسيقا مع التشغيل والمورد. ينبغي معالجة الخطر ضمن إجراء معتمد، وتوثيق الضوابط المؤقتة عندما يتعذر تطبيق المعالجة مباشرة.
ما الفرق بين النسخ الاحتياطي والتعافي؟
النسخة الاحتياطية أحد مدخلات التعافي. أما التعافي فيشمل استعادة الوظيفة والتحقق من سلامتها وتوفر المتطلبات اللازمة لإعادتها إلى الخدمة، وهو ما يحتاج إلى اختبار.
هل الذكاء الاصطناعي سبب جميع الهجمات الجديدة؟
لا تدعم المصادر هذا الاستنتاج. قد يستخدم لدعم بعض الأنشطة الخبيثة، لكن تقييم الحادث يعتمد على الأدلة وطريقة الوصول والسلوك والأثر، وليس على وصفه بأنه مدعوم بالذكاء الاصطناعي.
من يقود الاستجابة داخل المؤسسة؟
تحدد الخطة المعتمدة قيادة الحادث ومسار التصعيد، مع مشاركة الأمن والتشغيل والسلامة والجهات المعنية. القرارات التي تمس العملية تحتاج إلى صاحب صلاحية يفهم أثرها التشغيلي.
المصادر والمراجع
استندت الإشارات إلى التهديدات والإرشادات إلى المصادر الرسمية التالية. بعض المراجع يشرح حملات موثقة سابقة أو مبادئ تأسيسية، بينما ترصد التحذيرات الأحدث تطورات التشغيل والاتصال. السيناريو والأسئلة الإدارية أدوات مقترحة للتدريب، وتكيف الإجراءات مع بيئة المؤسسة ومتطلبات القطاع.
- NCSC: النشاط السيبراني المعطل ومخاطر الأنظمة المكشوفة
- CISA: حماية أنظمة المياه ووحدات التحكم من الاستهداف
- ENISA: مشهد التهديدات والاعتماد المتبادل بين الخدمات الرقمية
- ACSC وشركاؤه: التمركز والوصول المستمر إلى شبكات البنية التحتية
- NIST SP 800-82 Rev. 3: دليل أمن التقنية التشغيلية
- CISA وشركاؤها: الاستعداد لعزل الأنظمة الحيوية أثناء الأزمات
- NIST SP 800-61 Rev. 3: الاستجابة للحوادث وإدارة المخاطر السيبرانية
- NCSC: الذكاء الاصطناعي والاختراق السيبراني
- ACSC: فرص الذكاء الاصطناعي في الدفاع السيبراني
- المركز الكندي للأمن السيبراني: تقييم التهديدات السيبرانية
- NIST: تعريف الفريق الأحمر
- Microsoft: الاستعداد للحوادث والتمارين المشتركة
- Public Safety Canada: خطة الاستجابة المشتركة لبيئات IT وOT
عن الجهة المعدة للمقال
أعدت هذا المقال يوروماتيك للتدريب والاستشارات (EuroMaTech Training & Consultancy) في إطار نشر المعرفة المهنية وتطوير الكفاءات والممارسات المؤسسية. للمزيد، يمكن زيارة موقع يوروماتيك العربي واستعراض البرامج التدريبية المتخصصة.


