


الذكاء الاصطناعي الهجومي: كيف تتطور الهجمات السيبرانية واستراتيجيات الدفاع المتقدم
Offensive AI: Emerging Cyber Threats and Advanced Defense Strategies
إعداد: يوروماتيك للتدريب والاستشارات (EuroMaTech Training & Consultancy)
الذكاء الاصطناعي الهجومي (Offensive AI) يعيد تشكيل مشهد الأمن السيبراني؛ إذ يمكن استخدام تقنيات الذكاء الاصطناعي في دعم الاستطلاع الرقمي وتحليل الثغرات وصياغة حملات تصيد أكثر إقناعاً. ولا يعني ذلك أن كل هجوم أصبح آلياً بالكامل، لكنه يجعل الاستعداد المبكر وإدارة التعرض والهوية والكشف والاستجابة أكثر أهمية للمؤسسات.
توضح هذه المقالة مفهوم الذكاء الاصطناعي الهجومي، وأبرز المخاطر التي قد تنشأ عنه، وكيف تختلف الهجمات المدعومة بالذكاء الاصطناعي عن الهجمات التي تستهدف النماذج والتطبيقات الذكية نفسها، مع استراتيجيات دفاع عملية تستند إلى الإرشادات المهنية.
ما هو الذكاء الاصطناعي الهجومي (Offensive AI)؟
هو توظيف تقنيات الذكاء الاصطناعي، بما فيها النماذج التوليدية والتعلم الآلي والوكلاء البرمجيون، للمساعدة في أنشطة ذات غرض هجومي داخل الفضاء الرقمي. وقد تشمل تلك الأنشطة جمع المعلومات وتحليل الأصول المكشوفة وفرز نتائج الفحص أو إنشاء محتوى احتيالي مخصص. ويتوقف مستوى النجاح الفعلي على القدرات التقنية وظروف البيئة المستهدفة والتدابير الدفاعية القائمة.
ومن المهم التمييز بين استخدام الذكاء الاصطناعي لتنفيذ هجمات على البنية الرقمية وبين مهاجمة أنظمة الذكاء الاصطناعي نفسها عبر أساليب مثل حقن التعليمات والتلاعب بالبيانات.
| المجال | طبيعة المخاطر | أمثلة عامة | الأولوية الدفاعية |
|---|---|---|---|
| Offensive AI | توظيف الذكاء الاصطناعي لتعزيز هجمات ضد أنظمة وحسابات وعمليات | تصيد مخصص، تحليل الثغرات، انتحال الهوية | إدارة سطح الهجوم وحماية الهوية والرصد |
| Adversarial AI / AI Application Security | استهداف النماذج والتطبيقات الذكية والبيانات المتصلة بها | حقن التعليمات، التلاعب بالمخرجات، إساءة استخدام أدوات الوكلاء | عزل الصلاحيات واختبار التطبيقات والتحقق من المدخلات |
كيف يغير الذكاء الاصطناعي مراحل الهجوم السيبراني؟
يمكن أن يدعم الذكاء الاصطناعي بعض مراحل سلسلة الهجوم المعروفة، من دون أن يلغي الحاجة إلى وجود ثغرة قابلة للاستغلال أو خطأ في الضوابط الأمنية.
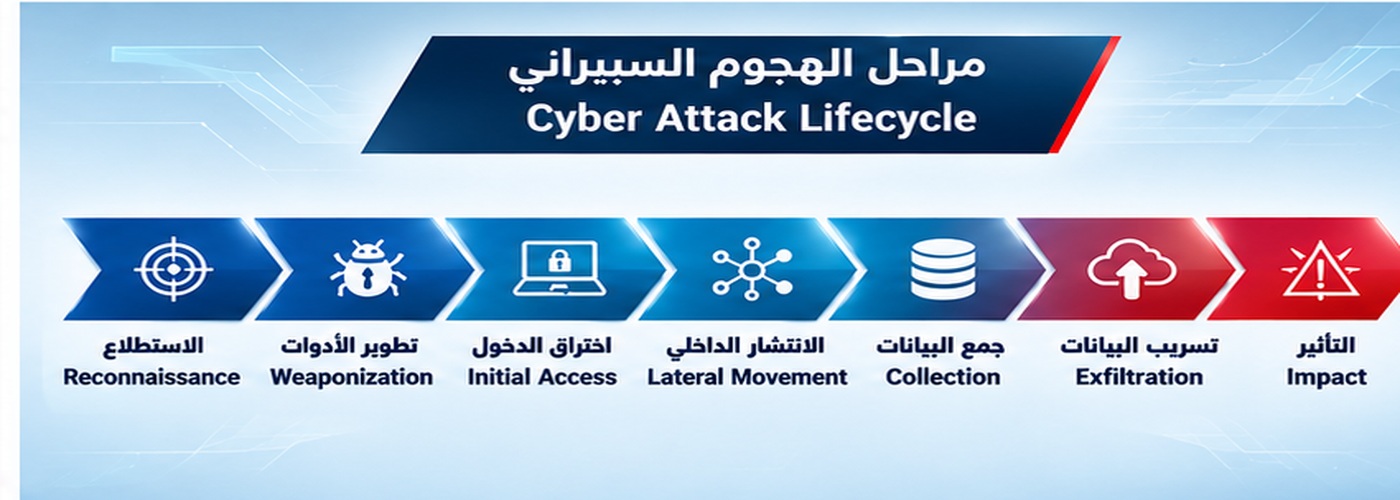
| مرحلة الهجوم | المخاطر المحتملة | الإجراءات الدفاعية |
|---|---|---|
| الاستطلاع | ربط معلومات متفرقة عن الأصول والموظفين | جرد الأصول وإزالة الخدمات المكشوفة غير الضرورية |
| تحليل الثغرات | تسريع ترتيب نتائج الفحص وتحديد الأصول المهمة | معالجة الثغرات بحسب قابليتها للاستغلال وأثرها |
| الهندسة الاجتماعية | إنشاء رسائل مخصصة وتقليد أساليب التواصل | المصادقة المقاومة للتصيد والتحقق المستقل |
| الوصول غير المصرح | محاولة إساءة استخدام الحسابات والامتيازات | مبدأ أقل امتياز وحماية الحسابات الإدارية |
| الحركة داخل الأنظمة | الاستفادة من ترابط الخدمات والصلاحيات | تجزئة الشبكات ورصد سلوك المستخدمين |
| التأثير والتعافي | تعطيل أعمال أو محاولة تسريب بيانات | خطط الاستجابة والنسخ الاحتياطي واختبار الاستعادة |
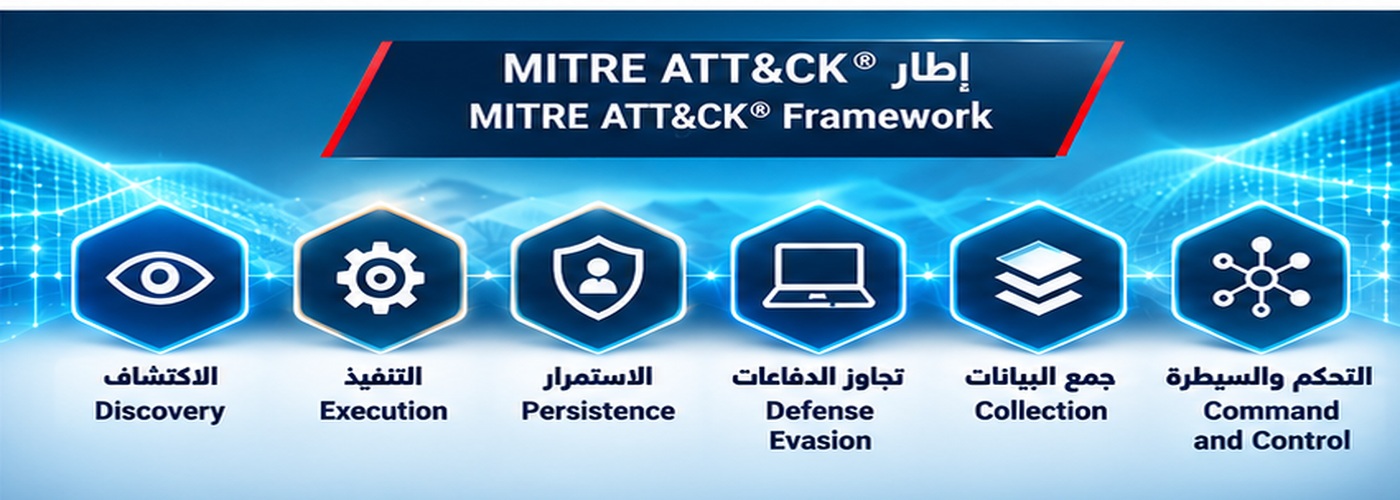
قراءة تكتيكات المهاجم باستخدام MITRE ATT&CK
يساعد إطار MITRE ATT&CK الفرق الأمنية في وصف سلوك المهاجمين عبر تكتيكات وتقنيات معروفة. ويستخدم الرسم التالي للشرح البصري فقط، وليس كنسخة رسمية أو شاملة من مصفوفة الإطار.
أبرز تهديدات الذكاء الاصطناعي الهجومي على المؤسسات
1. التصيد الاحتيالي والهندسة الاجتماعية المتقدمة
يمكن إنشاء رسائل احتيالية ذات صياغة سليمة وملائمة للسياق المهني، وقد تتضمن طلبات مالية أو دعوات لمشاركة بيانات الدخول. ولهذا لم يعد ضعف اللغة أو الأخطاء الإملائية معياراً كافياً لاكتشاف التصيد. يجب تدريب الموظفين على التحقق من هوية المرسل والموافقة على العمليات الحساسة عبر قناة مستقلة.
2. انتحال الأصوات والصور والتزييف العميق
قد تؤدي محاولات انتحال المديرين أو الموظفين إلى احتيال مالي أو الإفصاح عن معلومات سرية. وتظل إجراءات التفويض المزدوج والتحقق من الطلبات الاستثنائية ضرورية، حتى عندما يبدو الاتصال الصوتي أو المرئي مقنعاً.
3. تحليل الثغرات وإدارة سطح الهجوم
يسهل التحليل الآلي تنظيم كميات كبيرة من المعلومات المتعلقة بالأنظمة المتاحة عبر الإنترنت. ومن ثم ينبغي للمؤسسات تطبيق إدارة مستمرة لسطح الهجوم الخارجي (EASM)، وترتيب إصلاح الثغرات وفق أهميتها الفعلية للأعمال وإمكانية استغلالها.
4. إساءة استخدام وكلاء الذكاء الاصطناعي
قد تمتلك بعض الوكلاء صلاحيات الوصول إلى قواعد بيانات أو إرسال رسائل أو تنفيذ مهام تشغيلية. وإذا تعرض الوكيل لتعليمات غير موثوقة، فقد تنشأ مخاطر تتعلق بالإفراط في الصلاحيات أو تسريب المعلومات. لذلك يجب تحديد حدود الأدوات والصلاحيات وتوثيق الأفعال الحساسة واشتراط مراجعة بشرية للقرارات عالية المخاطر.
ما علاقة حقن التعليمات (Prompt Injection) بالأمن السيبراني؟
حقن التعليمات هو محاولة تغيير سلوك تطبيق ذكاء اصطناعي باستخدام تعليمات مدسوسة في محتوى غير موثوق مثل مستندات أو صفحات ويب أو رسائل. ولا تكفي التعليمات النصية داخل النموذج وحدها كضابط أمني؛ بل يلزم الفصل بين المحتوى والتعليمات، وضبط أذونات الأدوات والتحقق من المخرجات.
استراتيجيات الدفاع السيبراني المتقدم
لا يوجد منتج واحد يوفر حماية شاملة من التهديدات المرتبطة بالذكاء الاصطناعي. وتحتاج المؤسسات إلى دفاع متدرج يربط بين الحوكمة والضوابط التقنية والقدرات البشرية.
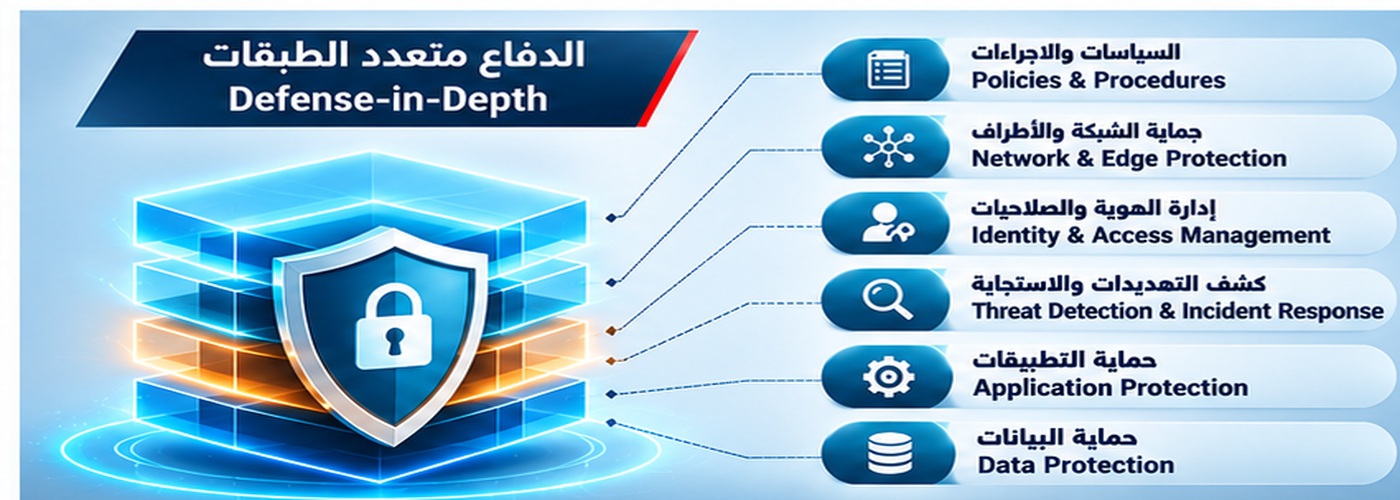
| مجال الحماية | الممارسة الموصى بها | مؤشر أداء يمكن متابعته |
|---|---|---|
| الأصول المكشوفة | جرد الأنظمة المتاحة للإنترنت وتعيين مالكيها | نسبة الأصول ذات الملكية المحددة |
| الثغرات التقنية | إصلاح المخاطر القابلة للاستغلال وفق أولويات الأعمال | متوسط مدة المعالجة |
| إدارة الهوية | تطبيق أقل امتياز والمصادقة المقاومة للتصيد | نسبة الحسابات الحساسة المحمية |
| الرصد والاستجابة | تحليل الأحداث وربط الإشارات والتحقق من التنبيهات | زمن اكتشاف الحوادث واحتوائها |
| أمن تطبيقات الذكاء الاصطناعي | اختبار حقن التعليمات وتقييد صلاحيات الوكلاء | نسبة التطبيقات التي خضعت لتقييم أمني |
| الجاهزية التشغيلية | تنفيذ تمارين الاستجابة واختبار الاستعادة | نتائج التمارين وإغلاق الإجراءات التصحيحية |
خطة عملية من خمس خطوات لرفع الجاهزية
- حصر الأصول: تحديد الأنظمة والحسابات والبيانات وتطبيقات الذكاء الاصطناعي وأصحاب المسؤوليات.
- تقييم التعرض: مراجعة الأصول الظاهرة للإنترنت والصلاحيات والثغرات الأكثر تأثيراً.
- تقوية الضوابط: تطبيق حماية الهوية وتقسيم الشبكات وتقييد أدوات الوكلاء ومراقبة الوصول.
- الاختبار الدوري: إجراء تمارين تصيد وتقييمات أمنية مصرح بها واختبارات الاستجابة والتعافي.
- التحسين المستمر: متابعة مؤشرات الأداء وتحديث السياسات والمهارات بناءً على نتائج الاختبارات والحوادث.
المهارات المطلوبة لمواجهة تهديدات الذكاء الاصطناعي الهجومي
تتطلب مواجهة هذه التهديدات مزيجاً من فهم المخاطر المؤسسية والمهارات الفنية. وتشمل المجالات ذات الأولوية إدارة الثغرات، واكتشاف التهديدات، وتحليل الحوادث، وأمن الهوية، وحماية البيانات، وأمن تطبيقات ووكلاء الذكاء الاصطناعي، إلى جانب مهارات اتخاذ القرار وإدارة الاستجابة على مستوى الإدارة العليا.
ويمكن للمؤسسات تطوير هذه القدرات عبر برامج تدريبية مهنية مرتبطة بواقع بيئات العمل وأولويات المخاطر. للاطلاع على التخصصات المتاحة، يُمكن استعراض دورات وشهادات الأمن السيبراني ونظم المعلومات في يوروماتيك، بما يساعد فرق الأمن وتقنية المعلومات والقيادات على اختيار المسارات المناسبة لاحتياجاتها.
الأسئلة الشائعة عن الذكاء الاصطناعي الهجومي
هل يمكن للذكاء الاصطناعي تنفيذ هجوم سيبراني دون تدخل بشري؟
يمكنه أتمتة بعض المهام أو تنسيقها، لكن الاستقلالية والنجاح غير مضمونين ويعتمدان على النظام والقدرات المتاحة والقيود الأمنية.
ما الفرق بين الذكاء الاصطناعي الهجومي والدفاعي؟
الهجومي يوظف القدرات الذكية في دعم أنشطة اختراق أو احتيال، بينما يستخدم الدفاعي هذه القدرات في تحليل التنبيهات واكتشاف الأنماط والحد من المخاطر والاستجابة للحوادث.
هل تشكل رسائل التصيد المدعومة بالذكاء الاصطناعي خطراً أكبر؟
قد تزيد من حجم محاولات التصيد وتخصيصها وإقناعها، لكن مستوى الخطر يتأثر أيضاً بالتوعية والحماية التقنية وإجراءات التحقق.
كيف نحمي وكلاء الذكاء الاصطناعي في المؤسسة؟
من خلال تقييد الصلاحيات، وعزل المحتوى غير الموثوق، ومراجعة استخدام الأدوات، ومراقبة السجلات، واشتراط الموافقة البشرية قبل تنفيذ الإجراءات عالية التأثير.
ما أول خطوة ينبغي أن تتخذها المؤسسة؟
البدء بجرد الأصول والحسابات وتطبيقات الذكاء الاصطناعي المعتمدة، ثم تقييم التعرض والفجوات ذات التأثير الأكبر على العمليات والبيانات.
ما المهارات المهنية الأكثر ارتباطاً بالدفاع ضد هذه التهديدات؟
إدارة التعرض والثغرات، والتحليل والرصد السيبراني، والاستجابة للحوادث، وأمن الهوية، وتقييم مخاطر تطبيقات الذكاء الاصطناعي.
الخلاصة
يغير الذكاء الاصطناعي الهجومي سرعة تنفيذ بعض الأنشطة العدائية وطرق تخصيصها، لكنه لا يلغي المبادئ الجوهرية للأمن السيبراني. وتبقى الأولوية في معرفة ما يجب حمايته، وتقليل التعرض غير الضروري، وحوكمة الصلاحيات، واكتشاف الأنشطة الشاذة مبكراً، وتطوير المهارات والإجراءات بصورة مستمرة.
عن يوروماتيك: يمكن التعرف على يوروماتيك للتدريب والاستشارات واستعراض البرامج والدورات التدريبية المتخصصة المرتبطة بتطوير الكفاءات المؤسسية.


